Mostrando entradas con la etiqueta ramsomware. Mostrar todas las entradas

martes, 14 de febrero de 2017

Top 10 amenazas ciberneticas actuales


Intel Security ha presentado una plataforma donde se pueden visualizar cuáles son las principales amenazas cibernéticas del momento. Reúne kits de programas maliciosos, ramsomware, vulnerabilidades y campañas orquestadas por cibercriminales.

La plataforma está pensada para ingenieros y administradores de sistemas que deseen mantenerse actualizados en temas de seguridad informática. Para acceder, diríjase a: https://tld.mcafee.com/index.html

Al ingresar a cada amenaza, se despliega un indicador que señala cuál es su grado de riesgo en una escala de va desde uno hasta diez. También se indica cuánta atención han prestado los medios a una vulnerabilidad o campaña cibercriminal específica. Este puntaje se determina haciendo monitoreo de redes sociales y de medios.

Al hacer clic en cada amenaza, se despliega información relacionada con su historia y su relación con otros elementos del universo cibercriminal.


Este es un resumen de las diez amenazas más relevantes del momento, según Intel Security:
1. Vulnerabilidad en el intérprete de JavaScript Chakra usado en Microsoft Edge. Permite la ejecución de código de forma remota o causar denegación de servicio (corrupción de memoria) a través de un sitio web.

2. Ransomware Cerber. Después de cifrar los datos del usuario, este código malicioso reproduce un archivo de audio pidiendo dinero a cambio de brindar la llave de acceso a los archivos comprometidos. Dentro de las víctimas identificadas están los usuarios de Office 365.
3. Ransomware Locky. Ataca a todos los usuarios de Windows, menos aquellos que tengan su sistema operativo en ruso. Este programa malicioso cifra información tanto de discos duros locales como remotos.
4. Ransomware Satan. Opera como ransomware-as-a-service (ransomware como servicio). Existe una página web en la web oscura donde los cibercriminales pueden pagar una cuota para usar esta pieza de código malicioso contra potenciales víctimas. El creador del servicio pide que se le pague el 30 por ciento de los rescates obtenidos por medio de la herramienta.
5. Vulnerabilidad en Flash Player. Los reproductores de Flash con versiones anteriores a la 18.0.0.366 o previas a la 22.0.0.209 en Windows y OS X o las anteriores a la 11.2.202.632 en Linux permiten que los atacantes ejecuten código de forma arbitraria o causen una denegación de servicio.
6. Otra vulnerabilidad en el intérprete de JavaScript Chakra usado en Microsoft Edge. Permite la ejecución de código de forma remota o causar denegación de servicio (corrupción de memoria) a través de un sitio web.
7. Kit de programas maliciosos RIG. Estos son paquetes de código que buscan vulnerabilidades en el dispositivo de la víctima. Este kit en particular suele propagarse a través de anuncios publicitarios desplegados en ciertas páginas web infectadas.

8. Kit de programas maliciosos Neutrino. Este kit suele propagarse a través de anuncios publicitarios desplegados en ciertas páginas web infectadas. Instala diferentes tipos de programas maliciosos en el dispositivo afectado.
9. Campaña Shamoon 2. Operación que apuntó a objetivos en Arabia Saudita. Los programas maliciosos utilizados borraban la información de los discos duros del computador infectado. Los ataques empezaron en noviembre 17 de 2016.
10. Campaña Methbot. Operación para obtener ingresos fraudulentos a través del ecosistema de publicidad digital. Los cibercriminales diseñaron 'robots' que imitan el comportamiento humano y aumentan las vistas de ciertos productos de carácter virtual, en particular videos 'premium'.

viernes, 10 de febrero de 2017

Spora ramsomware con atención al cliente y tienda online

Una nueva familia de ransomware a llegado hoy a los usuarios, llamado Spora. 
Las características más notables de este nuevo ransomware son su sólida rutina de cifrado, su capacidad para trabajar sin conexión y un sitio de pago de rescate muy bien organizado.
Las primeras infecciones con Spora ransomware fueron detectadas en los foros de Bleeping Computer y Kaspersky . 

Spora distribuido a través de spam

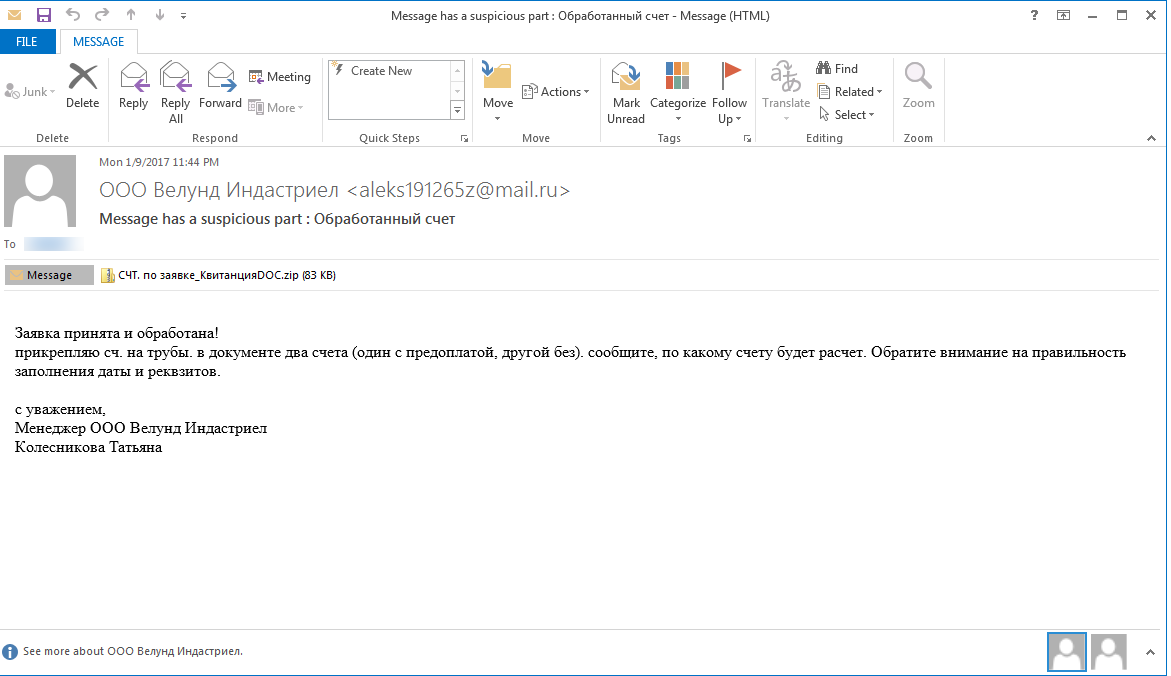
Spora se distribuye a través de correos electrónicos de spam que pretenden ser facturas. Estos correos electrónicos vienen con archivos adjuntos en forma de archivos ZIP que contienen archivos HTA.
Correo electrónico de spam de Spora
Estos archivos HTA (aplicación HTML) utilizan una extensión doble, como PDF.HTA o DOC.HTA. En los equipos con Windows donde la extensión de archivo está oculta, los usuarios ven sólo la primera extensión y podrían engañarse y abrir el archivo. Al iniciar cualquiera de estos archivos se inicia el proceso de ransomware de Spora.
Cuando un usuario ejecuta el archivo HTA, extraerá un archivo de Javascript denominado close.js en la carpeta% Temp%, que extrae un archivo ejecutable a la misma carpeta y lo ejecuta. Este ejecutable utiliza un nombre generado al azar, es el encriptor principal y comenzará a cifrar los archivos en el equipo.
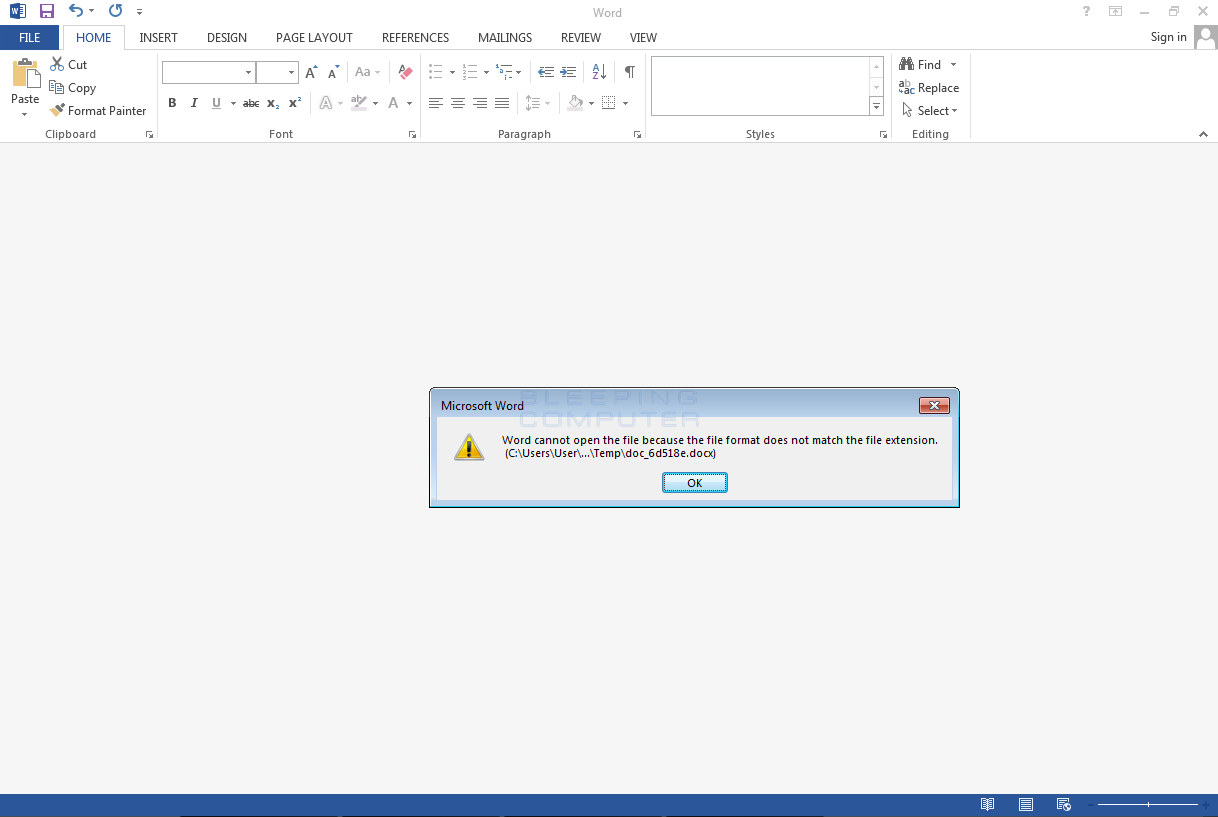
Además, el archivo HTA extraerá y ejecutará un archivo DOCX. el cual está dañado y mostrará un error, con el fin de engañar a los usuarios para que piensen que el archivo se ha dañado durante la transferencia de correo electrónico o la operación de descarga para no alertarlos.
Archivo CorruptedWord
Spora funciona sin conexión y no genera tráfico de red a los servidores en línea.
El proceso de cifrado tiene como objetivo archivos locales y recursos compartidos de red, y no agrega ninguna extensión de archivo adicional al final de los archivos, dejando intactos los nombres de archivo.
Para evitar dañar las computadoras hasta el punto en que impide los procedimientos normales de arranque y otras operaciones, Spora omite los archivos ubicados de forma predeterminada, no cifrará archivos en carpetas que contengan las siguientes cadenas en sus nombres:
games program files (x86) program files windows

Cifrado de primera categoría

Según Fabian Wosar, CTO y investigador de malware de Emisoft , Spora no parece contener ninguna debilidad en su rutina de cifrado.Spora ejecuta una complicada rutina  para la creación del archivo .KEY y para la creación de la clave de cifrado utilizada para bloquear cada archivo.
Wosar explicó la rutina para la creación del archivo .KEY: 
"Generar clave RSA, generar clave AES, cifrar clave RSA usando clave AES, cifrar clave AES utilizando clave pública incrustada en ejecutable, guardar ambas claves cifradas en [.KEY ] archivo."
Para los archivos de datos del usuario, la rutina de cifrado es más simple y más rápida:
"Generar clave AES, cifrar la clave AES con la clave RSA generada, cifrar el archivo con la clave AES, guardar todo para archivar", dijo Wosar.
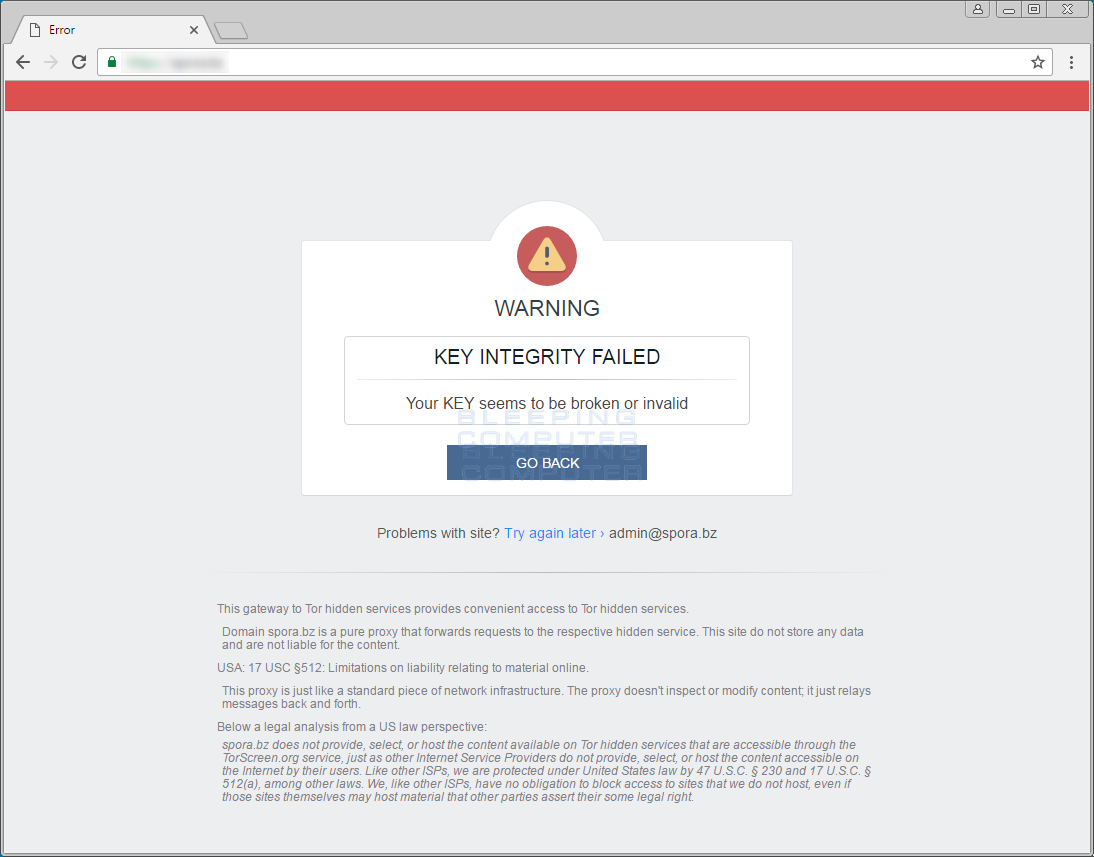
"Para descifrar, tienes que enviarles tu archivo .KEY", agregó el experto. "Ellos pueden usar su clave privada para descifrar la clave AES usada para cifrar la clave RSA generada de su sistema y descifrarla.Ellos probablemente incorporan la clave RSA en su decrypter entonces, y le devuelven el decrypter.El decrypter puede entonces utilizar esa clave RSA para descifrar las claves AES incrustadas en los archivos y descifrarlos con él. " 
Emsisoft ha publicado en su blog detallada la rutina de cifrado con más detalle
Una vez finalizado el proceso de cifrado, el ransomware agregará una nota de rescate y el archivo .KEY al escritorio del usuario y otras carpetas.
Spora ransom note [Versión en ruso]
Esta nota de rescate contiene instrucciones sencillas y una identificación de infección, específica para cada víctima. 
El ID de la infección tiene el formato CCCXX-XXXXX-XXXXX-XXXXX-XXXXX o CCXXX-XXXXX-XXXXX-XXXXX-XXXXX, donde CCC y CC son códigos de país de tres y dos letras y X son caracteres alfanuméricos.

Servicio de descifrado con atencion al cliente y tienda en linea profesional

El grupo Spora está utilizando al menos diez URLs para su servicio de descifrado.
Una vez que los usuarios accedan a este sitio, deben ingresar el ID de infección presentadoaen su nota de rescate. Éste es su ID de inicio de sesión para el servicio de desencriptación de Spora.
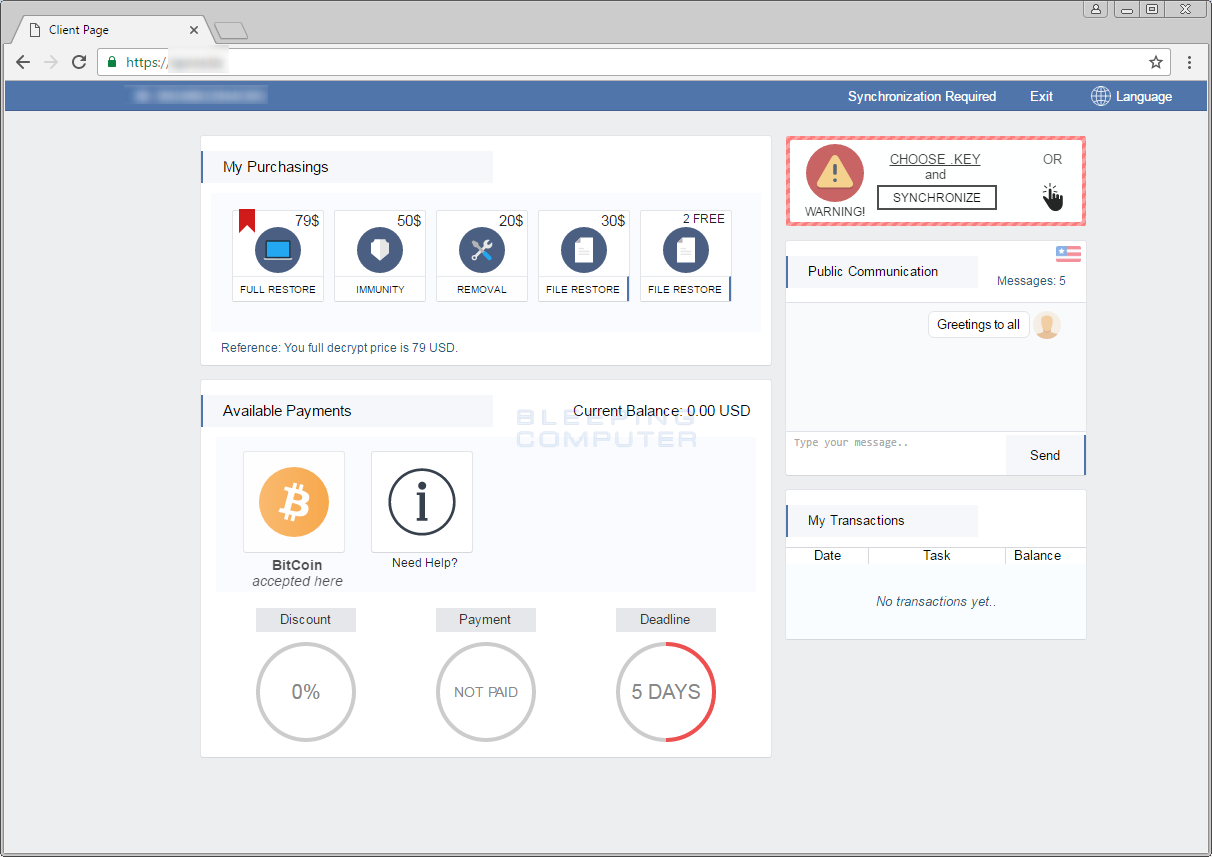
Portal de descifrado de Spora
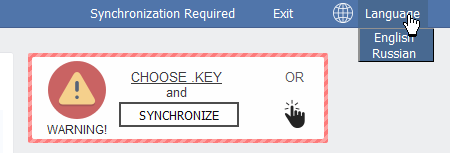
El servicio de descifrado de Spora es algo totalmente nuevo e impresionante. Antes de usar el sitio, los usuarios tienen que "sincronizar" su computadora con el portal de descifrado cargando el archivo .KEY.
Opciones de sincronización y idioma
Al sincronizar el archivo de claves, la información única sobre el cifrado de su computadora se carga en el sitio de pago y se asocia con su ID único. Las víctimas pueden ahora usar el resto de las opciones disponibles en el sitio. 
Todo en el portal está bien organizado como un panel de escritorio, con sugerencias útiles que aparecen cuando se pasa sobre ciertas opciones.
Opciones de compra
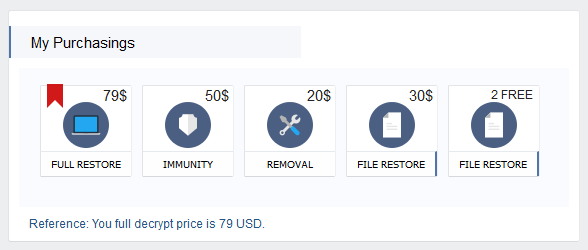
También son únicos para el ransomware son diferentes las compras que se pueden hacer en función de las necesidades particulares de cada víctima. Estas opciones, organizadas bajo una sección llamada " MyPurchasings ", permiten a los usuarios:
  • Descifrar sus archivos (actualmente $ 79)
  • Compre inmunidad contra futuras infecciones por Spora (actualmente $ 50)
  • Eliminar todos los archivos relacionados con Spora después de pagar el rescate (actualmente $ 20)
  • Restaurar un archivo (actualmente $ 30)
  • Restaurar 2 archivos gratis
Esta configuración recuerda la sección de pago de un sitio de comercio electrónico, con diferentes opciones de pago para cada usuario. 
Spora sólo acepta pagos en Bitcoin. Los usuarios cargan Bitcoin en su cuenta Spora, que luego pueden utilizar para comprar.
Según Emisoft, Spora utiliza un modelo de seis niveles para organizar los tipos de archivos cifrados en diferentes categorías. La información estadística sobre cada categoría se incrusta en el archivo .KEY y el propio ID de la infección. Cuando las víctimas cargan este archivo y lo sincronizan con el portal de descifrado, el servicio Spora muestra un precio diferente basado en la cantidad y el tipo de datos cifrados en la máquina de la víctima.
Esto permite a los desarrolladores cargar mucho más para las computadoras de negocios que para un PC casero. 
El portal de descifrado también incluye un chat que permite a las víctimas enviar hasta cinco mensajes. Según MalwareHunterTeam, este servicio de soporte está dirigido por personas con experiencia.
Según MalwareHunterTeam, un investigador de seguridad que ayuda a ejecutar ID-Ransomware , un servicio para identificar el tipo de ransomware que ha infectado equipos, todos los envíos de Spora a ID-Ransomware hoy provienen de usuarios en Rusia.
Correo basura
Spora parece ser un ransomware profesional creado por un equipo con experiencia previa en distribución de ransomware.
Spora parece ser una familia de ransomware avanzada y bien administrada  y pronto podremos ver a sus operadores expandirse de Rusia a otros países.
Por favor, comparta este artículo sus amigos y familiares para mantenerlos a salvo.

viernes, 6 de enero de 2017

Ramsomware Koolova lee a cambio de la clave

Ransomware es una ataque de malware que cifra los archivos en el ordenador con fuertes algoritmos de cifrado y luego reclama un dinero por el rescate del descifrado de los datos en Bitcoin para que pueda recuperar el acceso a los archivos cifrados.

Ahora, una nueva cepa de ransomware lleva la infección a un nuevo giro de tuerca.

Apodado Koolova , el ransomware restaurará los archivos cifrados de forma gratuita. Si hablamos hace unos dias del Popcorn Time el cual descifraba si infectabamos a otros usuarios, en el Koolova  todo lo que tiene que hacer es educarse acerca del ransomware mediante la lectura de dos artículos de sensibilización en seguridad cibernética sobre cómo evitar la infección.


Descubierto por el investigador de seguridad Michael Gillespie y reportado por BleepingComputer, Koolova no está codificado profesionalmente y tiene toda la pinta de ser un trabajo en progreso.

Una vez infectado, Koolova cifra los archivos de la víctima y luego muestra una pantalla de advertencia con un texto en el que dice a la víctima que debe abrir y leer dos artículos antes de que pueda obtener la clave de descifrado.


Si la víctima es demasiado perezoso para leer ambos artículos, Koolova comienza una cuenta atrás que si llega a cero, el ransomware eliminará los archivos cifrados como Jigsaw.

Si por el contrario la víctima lee ambos artículos, el boton Descifrar Mis archivos ( Decripta i Miei File) vuelve a estar disponible. Al hacer clic sobre este, Koolova se conectará con el Command-and-Control (C & C) del servidor y recuperara la clave de descifrado.

La víctima podrá entonces tomar esa clave de descifrado e insertarla en el campo de key field para descifrar los archivos.


No debemos olvidar que siendo un ramsomware con un motivo más educativo que dañino, es un software ilegal.


martes, 27 de diciembre de 2016

Internet de las cosas y usuarios

Resultado de imagen para internet de las cosas infografia
Que la tecnología hace funcionar el mundo ha quedado demostrado este 2016.
Internet y los aparatos que la ejecutan estaban en el centro de varias de las más importantes historias del año, sobre todo la elección presidencial en Estados Unidos.
Las preocupaciones de que los hackers rusos pueden haber dirigido  la elección presidencial de Estados Unidos, la tecnología estaba al mando de las noticias políticas de Estados Unidos.
Pero los consumidores también se sometieron a una cantidad cada vez mayor de ataques cibernéticos y los escándalos de piratería, al menos uno de los cuales llamó la atención sobre el peligro de dispositivos domésticos conectados a la Web.
Los expertos advierten que el próximo año podría ser incluso más álgido cuando se trata de ataques cibernéticos.

Esté preparado para mantener su casa inteligente a salvo de los hackers o preparese para el rescate


En octubre, un popular  proveedor de servidor de nombres de dominio (DNS) Dyn fue atacado a gran escala con ataques de Denegación de Servicio Distribuida (DDoS)  que dejó sus sistemas fuera de línea y causó apagones generalizados para los sitios web como Twitter, Netflix, Amazon, Spotify y Airbnb.
El ataque fue una sorpresa muy desagradable para los consumidores, después de se reveló que los hackers orquestaron este ataque usando el malware para infectar dispositivos "inteligentes" conectados a la llamada Internet de las cosas.
En otras palabras, su red Wi-Fi a la que esta conectada su cafetera o su frigorífico o su lavadora o su PVR (El PVR es un sistema de grabación interactivo con el que podemos grabar todo lo que sale por nuestro televisor. Sirven mayormente para grabar algo que se está emitiendo al mismo tiempo que otro programa que queremos ver y así poder visualizarlo más tarde sin tener que estar haciendo zapping en los intermedios del primer programa. Aunque también se utilizan al estilo vídeo de toda la vida, programándolos para que graben algo que no podemos ver al no estar en casa. Y todo esto ayudado, normalmente, con una guía interactiva donde todo lo que debemos hacer nosotros es seleccionar el programa y el PVR se encarga solo de hacer el resto por nosotros)podría ser utilizada como un "arma cibernética" por los hackers.
"Los malos se dieron cuenta de que es más fácil esclavizar a estos dispositivos, en lugar de atacar un equipo que tiene el software anti-virus", explicó David Masson, gerente enCanadá para la firma de seguridad cibernética Darktrace.
Resultado de imagen para hackers rusos
"La mayoría de las personas no saben realmente lo que ha pasado. Ellos no saben que su impresora pertenece a otra persona y está llevando a cabo un ataque ".
Los expertos han expresado desde hace tiempo las preocupaciones sobre la seguridad en la llamada "Internet de las cosas" - objetos cotidianos que se conectan a internet, lo que les permite enviar y recibir datos - gracias a medidas de seguridad confusas en muchos de estos dispositivos de consumo. Por ejemplo, una de las maneras más fáciles de prevenir que un objeto inteligente pueda ser hackeado es cambiar la contraseña administrativa. Muchos consumidores para empezar no son conscientes de que hay una contraseña, dijo Masson.
Se advierte que los ataques como el que se dirigió a la red de Dyn es probable que aumenten en el próximo año. Pero también advirtió que los consumidores pronto podrán ser objetivo de ransomware en sus dispositivos inteligentes.

Ransomware es un tipo de software malicioso que cifra los archivos en el ordenador de un usuario y le pide dinero a cambio de el desbloqueo de los datos.
Resultado de imagen para ataque ddos

domingo, 11 de diciembre de 2016

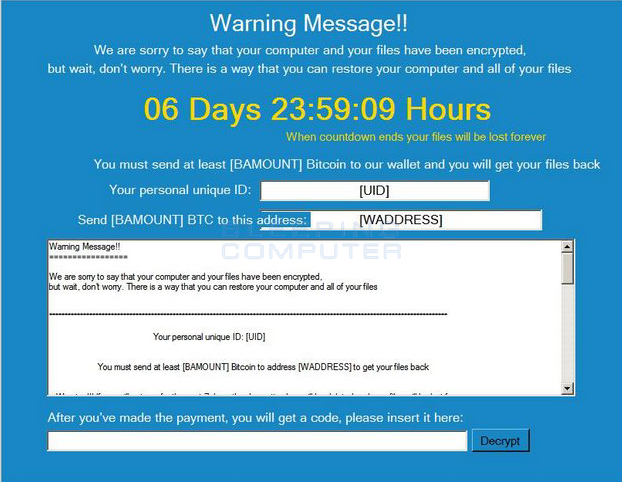
Popcorn time ramsomware

Nuevo ransomware permite descifrar los archivos infectando a otros usuarios
Un nuevo tipo de ransomware viene con su propio programa de "referidos", uno que es probable que no quiera unirse.
El malware llamado apodado "Popcorn Time" bloquea los archivos de su PC de Windows con una fuerte encriptación AES-256, hasta que se realice el pago de un rescate de un bitcoin o 728€ en este momento.
Pero esto ransomware llega con una sorpresa más en su interior.
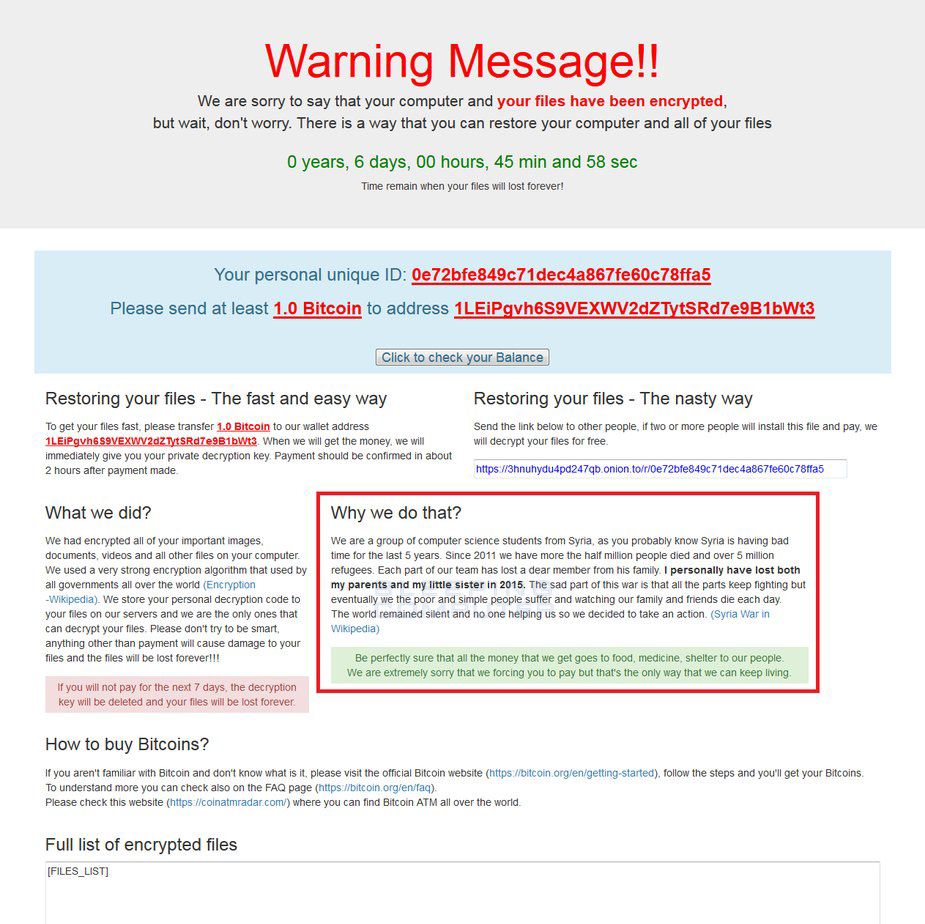
La pantalla de bloqueo le permitirá desbloquear los archivos de la "nasty way" al compartir un enlace con otras dos personas,se supone que con aquellos que le caigan mal o le deban algo. Si se infectan y pagan, entonces la víctima original, recibirá una clave de descifrado libre.
Los usuarios infectados tienen siete días para pagar el rescate a una billetera Bitcoin anónima.
De acuerdo con un informe , el código fuente en constante evolución sugiere que si una víctima entra en el código de descifrado varias veces, el ransomware le bloqueará de forma permanente los archivos.
Para facilitar esto, la nota de rescate Popcorn Time contendrá una URL que apunta a un archivo ubicado en el servidor TdR del ransomware. En este momento el servidor no funciona, por lo que no es seguro cómo aparecerá este archivo o como sera encubierto con el fin de engañar a la gente para instalarlo.
Pantalla palomitas Tiempo
Cuando la infección ha terminado el cifrado de un equipo que va a convertir dos cadenas base64 y guardarlos como notas de rescate llamados restore_your_files.html y  restore_your_files.txt . A continuación, se mostrará automáticamente la nota de rescate HTML.

El ransomware esta misma semana se ha actualizado para cifrar archivos en documentos, imágenes, música y carpetas de escritorio, así como decenas de extensiones de archivo, incluidos muchos de los más populares.
Una serie de capturas de pantalla twitteado por el MalwareHunterTeam , que encontró el ransomware, muestra que los criminales dicen ser sirios, y que el dinero que se paga "serán utilizados para alimentos, medicinas y refugio a los necesitados."