Mostrando entradas con la etiqueta robo contraseñas. Mostrar todas las entradas

viernes, 20 de enero de 2017

Fallo Web McDonalds expone contraseñas de usuario


Mcdonalds, Bydgoszcz, Restaurante, Signo

La Ingeniera de software holandesa Tijme Gommers informó que se pueden robar y descifrar las contraseñas de los usuarios McDonalds, también los nombres, direcciones y datos de contacto, debido a una vulnerabilidad de almacenamiento criptográfico inseguro y una vulnerabilidad XSS.
Gommers señaló, la página brinda la opción de "Recordar mi contraseña", en lugar de la habitual "Recuérdame".
"He buscado por toda la matriz para incluir la contraseña de palabras clave y me encontré con algo de código interesante que descifra la contraseña," escribió Gommers. "Si hay una cosa que no se debe hacer, es el descifrado de contraseñas del lado del cliente (o incluso el almacenamiento de contraseñas utilizando el cifrado de dos vías)."
Gommers quiso notificar a McDonalds el fallo a través de su cuenta de Twitter, a través de su oficina en los Países Bajos, a través de la HackerOne servicio de recompensas de errores, y a través de su línea de teléfono principal, pero no recibió respuesta.
Lieberman Software en un comunicado de su vicepresidente Jonathan Sander dijo que la vulnerabilidad debe servir como un recordatorio de que es importante mantener al menos un mínimo de precaución en todos los sitios en línea. "Esto sirve para reforzar el consejo que se da a los usuarios inagotablemente - no utilizar la misma contraseña para varios sitios, especialmente los sitios de baja prioridad", dijo.
"Todas las partes deben trabajar juntas para activar el uso de contraseñas con autenticación de factores múltiples," añadió Gunn.
Según los resultados de una reciente encuesta de Gemalto a 9.000 consumidores de todo el mundo, sólo el 29 por ciento de los encuestados cree que las empresas están tomando la protección de sus datos personales muy en serio, y el 58 por ciento cree que sus datos serán robados en algún momento.
La mayoría de los consumidores dicen que dejarían de usar una empresa(60 por ciento), el banco (58 por ciento) o un sitio de redes sociales (56 por ciento) si sufriera una fuga de datos.
Ordenador Portátil, Hombre, Deja
Aun así, el 80 por ciento de los consumidores utilizan las redes sociales a pesar de la creencia de un 59 por ciento de que esas redes suponen un gran riesgo para sus datos; y el 87 por ciento hace uso en línea de la banca móvil, a pesar de la creencia de un 34 por ciento de que son vulnerables a los delincuentes cibernéticos.
"Los consumidores han tomado rotundamente la decisión de que están dispuestos a asumir riesgos cuando se trata de su seguridad, pero si algo va mal la culpa es del negocio," Gemalto a través de su director de tecnología de protección de datos Jason Hart dijo en un comunicado . "El consumidor de hoy en día quiere sobre todo comodidad, y esperan que las empresas se la suministren, al mismo tiempo que conservan sus datos seguros."

"Con las inminentes amenazas de los consumidores que toman acciones legales contra las empresas, un proceso de educación es manifiestamente necesario para revelar a los consumidores las medidas que se están tomando para proteger sus datos", añadió Hart. "Implementación y educar acerca de los protocolos avanzados como soluciones de autenticación y cifrado de dos factores, deben demostrar a los consumidores que la protección de sus datos personales se está tomando muy en serio."
E Commerce, Cesta De Compras, Compras

domingo, 15 de enero de 2017

Alerta nuevo malware Facebook ¿Está usted en este vídeo?

Hemos oido hablar tantas estafas que implican Facebook Messenger que cada vez que vemos un mensaje de chat sospechoso enviado desde otros amigos en su perfil de Facebook, al instante se siente alertado. Sin embargo, todavía hay personas inocentes en Facebook que son víctimas de este tipo de estafas cada día.
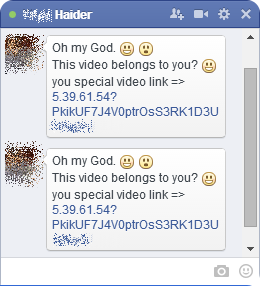
La última estafa también utiliza la misma estrategia, es decir, usted recibirá un enlace en la ventana de chat de Facebook MessengerEl mensaje muestra un enlace que tiene el título "¿Está usted en este vídeo?" Y pide al destinatario que haga clic en él para ver el vídeo en el cual se supone que está. El título puede variar en diferentes mensajes, podría ser "¿Este video pertenece a usted?" o algo por el estilo.
Captura de pantalla de una charla donde se está enviando infectados con malware enlace a una víctima.
Se trata de una vieja estafa, ampliamente probada mediante la cual los estafadores utilizan como cebo a usuarios inocentes que hacen clic en vínculos peligrosos diseñados específicamente para robar credenciales de acceso o que infectan el sistema informático de la víctima con malware . Muchos usuarios caen en la estafa debido a que el mensaje llega desde el servicio de mensajería privada de la red social, Facebook Messenger, y al parecer es enviado por un amigo. La razón por la que su contacto de Facebook le envía este mensaje es que él o su propia cuenta ha sido comprometida.
La estafa utiliza la inclinación natural de los usuarios a revisar un mensaje en el que su amigo afirma que se encuentra. Cuando el destinatario hace clic en el enlace, se convierte en una víctima de un ataque de phishing o estafa malware. Las víctimas de la estafa de phishing acaban proporcionando sus credenciales de inicio de sesión, dirigiéndolos a páginas falsas de usuarios de Facebook, que parecen totalmente genuinas. Estas páginas falsas tras robar la información de inicio de sesión la comunican al estafador.
En esta estafa en particular, la página falsa de inicio de sesión no muestra el dominio Facebook.com, pero pide a las víctimas su nombre de usuario y contraseña. Cuando se introduce la información, el estafador tiene acceso a esa cuenta si la autenticación en dos pasos no está activada por el usuario.
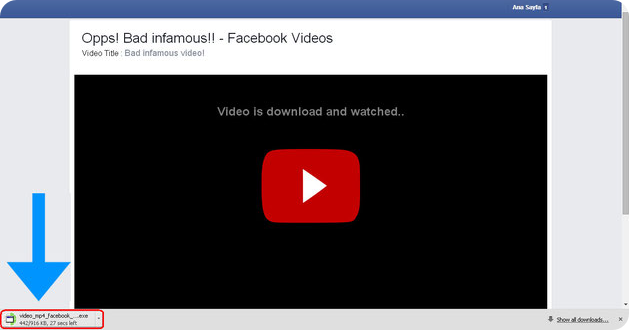
Otra variante de este tipo de fraude es la estafa de software malicioso. El enlace que aparece en la ventana de chat de Facebook Messenger dirige a la víctima a sitios infectados con malware. Se le pide a la víctima a descargar un códec, o plugin, con el fin de ser capaz de reproducir el vídeo. Cuando el usuario descarga el software solicitado, infecta todo el sistema de ordenador.


Debe tenerse en cuenta que estos dos métodos están siendo utilizados por los estafadores en esta última estafa. Es posible que reciba cualquier variante, pero el objetivo básico sigue siendo el mismo, secuestrar su cuenta de Facebook. Luego, su cuenta será utilizada para enviar este enlace malicioso a otros contactos en su página de perfil.
Se recomienda que si usted ha caído en esta trampa, cambie su contraseña de Facebook inmediatamente y ejecute un análisis antivirus y antimalware para limpiar el ordenador de virus y errores.